
人工智能安全监管的制度部署
确保人工智能的安全、可靠与可控被视为人工智能发展必须解决的重要课题。党的二十届三中全会《决定》已作出“建立人工智能安全监管制度”以及“完善生成式人工智能发展和管理机制”等重要部署。生成式人工智能基于算法、模型和规则生成文本、图片、声音、视频及代码等内容,在海量数据与算力支撑下快速迭代,呈现出高度通用性、智能生成性及良好互动性等特征。
生成式人工智能的运行阶段与风险
生成式人工智能的技术运行可分为三个阶段:前置性学习训练及人工标注辅助算法升级的准备阶段、输入数据进行算法处理的运算阶段,以及生成物进入社会运用的生成阶段。
- 数据安全风险: 在准备阶段,数据安全风险较为突出。由于该技术通过数据训练和处理分析来提炼信息,需对数据进行分类并确立利用模式与保护方式,以避免数据违规利用或不当泄露导致的侵权纠纷。
- 政务数据利用: 在政务处理流程中,政务数据是数字政府的核心要素。生成式人工智能在收集分析政务数据以支持大模型开发、提高社会治理智能化水平的同时,需明确法律规则,以防止利用政务数据得出的成果破坏社会公共秩序或侵害个人权益。
监管困境与技术特征的矛盾
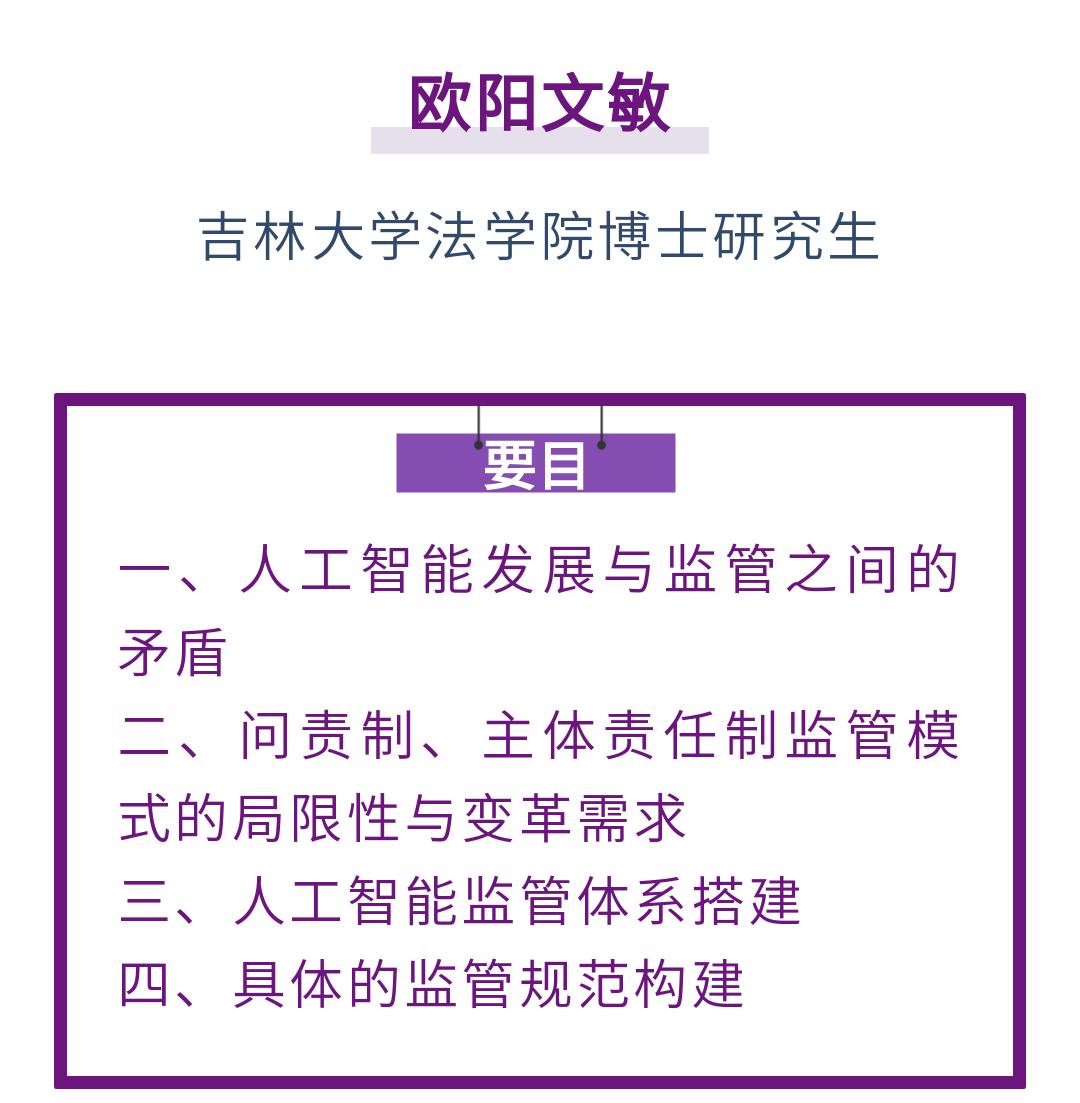
在监管规范的建设过程中,技术发展速度与监管应对能力之间存在矛盾。
可解释性局限: 前沿人工智能依赖深度学习等高度非线性的模型,内部逻辑不明晰,设计人员仅能进行部分预测。这种可解释性的局限导致责任归属困难,难以制定统一的监管标准。
责任认定挑战: 现代法律法规的责任认定多基于行动者的控制力。然而,深度学习模式的人工智能系统可解释性有限,部署与设计人员的控制力较低,且系统在发布后与外部环境、人员交互会导致进一步变化。例如,电子自动交易市场的“闪电崩盘”或算法交互导致的价格波动,在很大程度上仍无法归因。
“幻觉”问题: 除溯源困难外,“幻觉”也是不受开发部署者控制且影响可解释性的重要问题。
监管方向的探讨
研究认为,若过早地以责任制思维主导监管规范建设,可能会阻碍人工智能的发展。建议从技术发展特征出发,以灵活的监管框架建设为核心,利用可解释性技术标准和透明度报告制度等多重手段实现有效监管。
评论区
已通过 0 条 · 审核通过后展示