
Agent 正在更快地进入企业业务,身份与权限治理也必须跟上。2026 年 9 月 30 日,Gartner 发布《智能体安全:利用工作负载 IAM 架构保护 AI 智能体》(Agentic Security: Secure AI Agents With Workload IAM Architecture),指出企业内 Agent 的快速扩张,已让多数组织现有的身份与访问管理(IAM)能力难以应对。报告引用的调查显示,42% 的受访组织尚未建立正式的机器身份与访问管理策略。
当 Agent 能够调用工具、访问业务系统并执行操作,企业交给它的权限也会成为真实的业务风险。它代表谁行动、可以访问什么、何时收回权限、操作如何追溯,都需要在接入业务之前明确。对正在推进 Agent 应用的企业,这份研究给出了一条清晰的治理方向:将 Agent 纳入工作负载 IAM,让身份、凭据与授权控制进入实际调用过程。
业务能力交给 Agent,访问边界也要一起交代清楚 报告指出,一些安全团队仍把 Agent 当作人员账号管理,或允许员工与 Agent 共享凭据。与此同时,47% 的受访组织仍使用同时覆盖人员和机器身份的宽泛 IAM 策略。这样的做法容易让 Agent 获得超出任务需要的权限。员工与 Agent 共用凭据,访问记录中的责任来源就可能混在一起;长期凭据散落在不同配置中,任务结束后也可能继续提供访问资格。
一旦 Agent 被攻击者控制,或执行超出预期的操作,过大的权限范围就可能放大数据外泄、配置修改和数据删除带来的影响。要控制这些风险,企业需要在 Agent 访问系统时明确它使用的身份、获准访问的资源和可以执行的操作,并在任务结束或权限变化时调整访问资格。随着 Agent 数量增长,这些要求还需要通过统一的管理体系持续执行。
Gartner 的建议:集中治理,让控制在 Agent 访问时生效 明确管理对象:将 Agent 纳入工作负载 IAM Gartner 建议,首先在 IAM 分类体系中将 Agent 明确归为工作负载。这一类别还包含虚拟机、容器等,属于机器身份管理范围。企业可以复用既有工作负载管理工具、标准与控制机制,为 Agent 建立身份与访问管理基础。
分类之后,治理就有了具体落点:通过短期凭据减少长期凭据散发,按最小权限原则限制访问范围,将自主操作关联到执行它的 Agent,并在需要时撤回访问资格。Agent 代表员工执行任务时,还要明确它自身的身份与员工委托的权限,避免共享人员账号成为默认接入方式。
但各类 Agent 的运行环境不同,控制条件也不同。平台原生 Agent、SaaS 内嵌 Agent、终端原生个人 Agent,需要分别识别管理端和运行时的 IAM 控制需求。企业应先确定需要治理的 Agent 类型,再评估工具的覆盖范围,让控制方式适配实际接入条件。
搭建治理架构:衔接身份、访问与授权 在此基础上,Gartner 将工作负载 IAM 架构中的控制分为三类。企业需要明确各自职责,并让它们在 Agent 访问系统时协同工作。工作负载身份管理:负责身份的发现、登记、清单维护与治理,帮助企业看清各环境中的 Agent 及其关联凭据。这类能力还可以与代码仓库、IT 服务管理系统和协作工具集成,为身份治理提供跨环境的可见性。
工作负载访问管理:负责运行时身份与访问控制。它结合工作负载身份提供方、密钥管理、公钥基础设施(PKI)和身份签发等能力,让 Agent 使用适当的身份和凭据访问系统。授权管理平台:负责运行时动态授权,以及策略的集中编写、版本管理、转换与编排,把细粒度控制落实到基础设施、应用和数据。
三类控制衔接起来,企业才能回答:有哪些 Agent 身份、它们如何取得访问资格,以及具体访问获准执行哪些操作。身份清单为管理提供依据,访问机制把身份带入系统,授权策略进一步约束操作范围。Gartner 提出的整体架构是: 以统一的工作负载身份管理系统和授权管理平台,支持本地、混合云及多云环境中的多个访问管理组件。治理和策略集中管理,身份签发与访问控制在相应环境中执行。企业可以统一管理要求,同时保留各安全域适配本地访问条件的能力。
因此,选型时需要关注工具之间如何衔接:身份信息如何进入访问过程,策略由谁管理、在哪里执行,以及各系统如何协作。完整治理需要多类工具共同承担。分步推进建设:先控制现有访问风险 这套架构需要持续建设。Gartner 给出的实施顺序,允许企业结合自身基础调整,先处理现有风险,再逐步完善集中治理能力。
第一步:补齐各环境中的访问控制。由本地、云、混合环境及不同区域的负责人,落实工作负载访问管理实践,优先处理已经投入使用、却缺少适当 IAM 控制的 Agent,降低当前暴露的访问风险。第二步:建立集中的身份管理能力。发现和登记尚未纳入管理的 Agent,并开始统一治理各环境已经部署的访问管理组件,让分散的接入逐步获得组织层面的管理依据。
第三步:引入集中授权管理平台。与访问管理工具及其他组件集成,将策略和细粒度控制延伸到基础设施、应用与数据,让统一管理要求在不同系统的访问过程中得到执行。建设过程中,企业还需要识别既有技术债,按风险和业务需求逐步投入,并让 IAM 团队参与各业务部门的 Agent 项目。团队积累的混合云、多云和跨系统经验,可以帮助业务接入与访问治理同步推进。
报告也提到一条具体接入路径: 以工作负载身份支持 Agent 代表员工操作,通过安全的临时令牌承接用户权限,并让 Agent 的访问请求经过面向 AI 的网关,执行集中安全控制、保护既有凭据。这一建议为正在开放企业工具和业务系统的团队提供了切入点:把 Agent 的业务调用纳入可管理的入口,让权限要求随着调用一起生效。
ZStack Zentrix:让企业开放业务能力,也掌握 Agent 的访问入口 企业让 Agent 接入业务系统,是为了让它完成更多有价值的工作。随着接入范围扩大,平台团队也需要持续掌握服务向谁开放、凭据在哪里使用、哪些请求可以执行,以及接入资格何时收回。
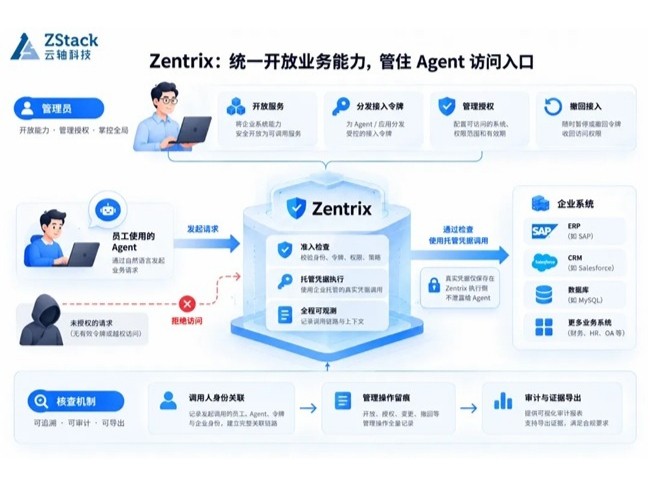
ZStack Zentrix 企业级 AI 网关,将这些管理动作衔接到同一条受治理调用路径:管理员开放已批准的业务服务,Agent 通过网关发起访问,平台在调用前执行准入检查,再由执行侧使用托管凭据访问上游系统,并保留相关治理记录。企业可以把分散接入收拢到自己掌握的入口,逐步形成业务能力可分发、访问资格可控制、接入权限可撤回、相关操作可核查的管理方式。
企业统一开放服务,Agent 使用能力,真实凭据留在执行侧 开放业务能力时,如果各个 Agent 分别配置上游账号和密钥,接入越多,凭据就越容易散落,后续维护也越分散。Zentrix 支持将已接入的受治理 MCP 服务导出为连接配置,并签发相应的接入令牌。支持 MCP 接入的 Agent 应用使用这份配置连接企业提供的服务,管理员在平台管理接入资格。
真正访问上游系统时,业务凭据由执行侧根据已验证的凭据租约解密后使用,不返回给 Agent 应用,也不从其调用请求中读取。企业可以向不同 Agent 应用开放已批准的服务,减少上游账号和密钥逐一复制到各类应用配置中的需要。员工获得可调用的业务能力,平台团队掌握服务开放和凭据使用的入口。Gartner 提出的保护既有凭据、集中执行控制,在这条接入路径中有了具体承接机制。已有 Agent 应用可以从受治理 MCP 接入开始补齐访问管理,业务系统中的凭据有效期与权限范围仍按相应规则管理。
开放之后持续控制,让接入资格随业务需要调整 服务向 Agent 开放后,企业需要确保管理要求持续约束实际调用。Zentrix 在受治理 MCP 请求到达上游系统之前,校验接入令牌,检查租户与工作空间可见性,以及租户级路由准入。通过检查的请求才进入执行侧;令牌无效、访问越权或路由关闭时,请求在准入环节被拒绝。平台采用关系型授权服务判定主体与资源之间的权限关系,在服务器交付形态下,相关授权服务不可达时,权限检查保持拒绝状态。
接入资格发生变化时,管理员可以列举和吊销平台签发的 MCP 接入令牌,签发与吊销操作均留有记录。服务开放、调用准入和接入撤回能够在同一套管理过程中完成,企业可以减少分别进入各个 Agent 应用维护接入配置的需要。这种管理方式将“向谁开放”延伸到“当前请求能否执行”,也保留了收回相应接入资格的手段。企业能够随着业务需要调整访问入口,业务系统内部的数据范围、字段和对象权限,则由相应授权机制继续执行。
接入与核查一并建设,让管理动作有据可查 访问入口集中之后,企业也获得了组织核查工作的明确路径:从服务接入、令牌变更到相关操作,逐层确认责任来源和记录范围。Zentrix 的执行侧支持对调用人身份头进行签名加密封装,按部署要求启用,并与下游接口的接收和校验方式配合,将真实调用人身份带入受治理调用。Agent 代表员工工作时,这一机制有助于保留委托来源,使操作核查能够关联到实际发起人。
平台提供写操作审计和证据导出,通过追加写约束与哈希链支持事后篡改检出,导出行为本身也留痕。企业可以结合上游业务记录,核查接入资格变更和相关操作,为内部审计和责任追查提供依据。这样,平台团队在开放新服务时,就可以同时设计身份传递、授权衔接和记录核查。随着更多 Agent 接入,已有治理路径可以承接新增服务,减少每个项目分别设计接入与核查流程的需要。
让 Agent 更快进入业务,让企业持续掌握访问边界 Gartner 给出了长期治理方向,企业可以从当前最需要控制的业务访问开始推进。对于已经使用多个 Agent、正在开放内部业务能力的团队,Zentrix 提供了一条可落地的路径:保留支持 MCP 接入的 Agent 应用,将服务开放、凭据使用、调用准入和接入撤回收拢到企业掌握的网关入口,并与既有 IAM 和业务系统协作。
企业可以先选择一条 MCP 业务链路,验证服务分发、越权拒绝、接入令牌吊销与记录核查,再按业务需求扩大覆盖范围。Agent 获得更多可用能力的同时,企业仍能掌握服务开放与访问管理的主动权。欢迎联系 ZStack,预约 Zentrix 产品交流与演示,结合现有 Agent 和业务系统规划接入方案。
评论区
已通过 0 条 · 审核通过后展示